Solidity Audit · internal tool
Bounty Hunter
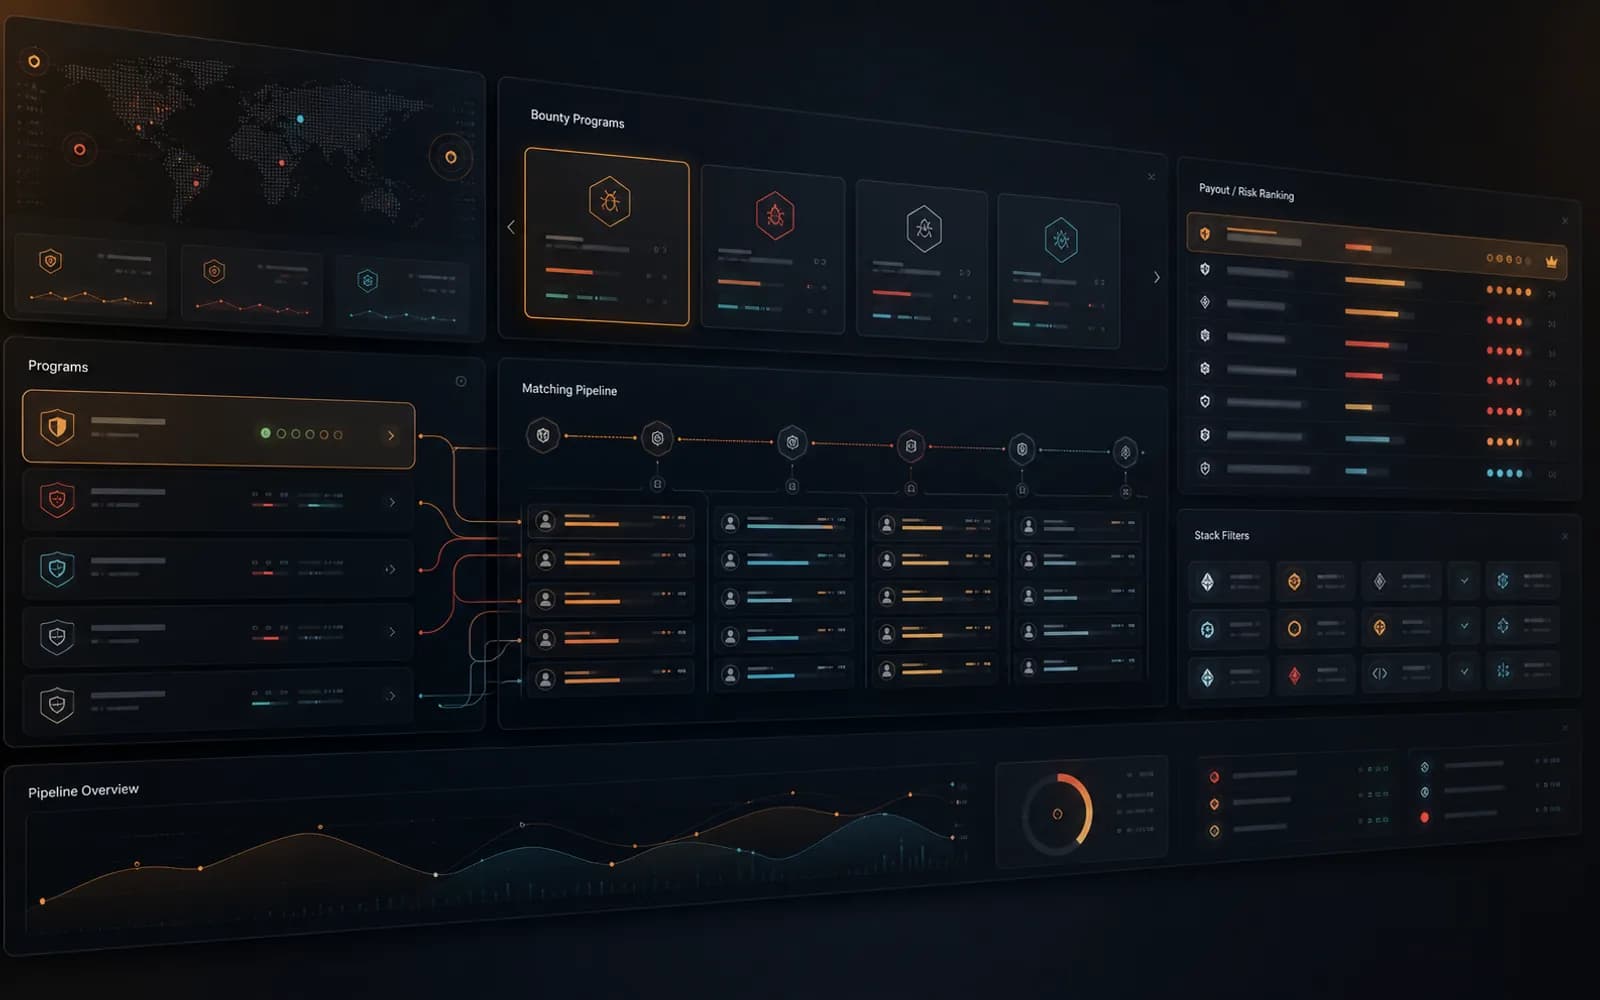
Agregador interno: puxa bounties de Immunefi/Code4rena/Sherlock semanalmente, ranqueia por stack/payout/severidade para nossa rede de auditores.
Apresentação editorial
O deploy público renderiza erro de carregamento; manter só a capa editorial até existir captura interna sanitizada.
Contexto do projeto
Ferramenta interna que usamos pra acompanhar bug bounty ativos (Immunefi, Code4rena, Sherlock, HackenProof) e cruzar com o perfil dos auditores da nossa rede. Filtra por stack, faixa de payout e severidade. Alimenta o pipeline de auditoria da agência.
Impacto no negócio
Os principais sinais de resultado do projeto.
Antes
Programas de bounty ativos mudam toda semana. Cruzar perfil dos auditores manualmente é lento e a agência perde boas oportunidades.
O que eu construi
Agregador que consome feeds da Immunefi, Code4rena e Sherlock, normaliza payout e stack, e produz listas de match rankeadas por auditor.
Resultado
Protótipo interno
Stack
Quer validar um gargalo parecido?
Descreva o fluxo que hoje é manual, lento ou difícil de medir. Você recebe perguntas objetivas e um primeiro marco verificável — sem compromisso com um projeto infinito.